
Gli aspetti salienti di tali normative europee
- La strategia europea in materia di sicurezza informatica mira a istituire un quadro normativo armonizzato che favorisca l’innovazione digitale, rafforzando al contempo la sicurezza, la fiducia e la tutela degli utenti.
- I regolamenti MiCA e il Cyber Resilience Act rafforzano la fiducia degli utenti, disciplinando in modo rigoroso le criptovalute e la sicurezza informatica dei prodotti digitali durante l'intero ciclo di vita degli stessi.
- Il Digital Governance Act e il Data Act disciplinano l’accesso e la condivisione dei dati in modo regolamentato, al fine di stimolare l’economia dei dati nel rispetto del GDPR e della sovranità europea.
- L’IA Act introduce un approccio basato sul rischio per regolamentare l’intelligenza artificiale, con obblighi graduati in base all’impatto dei sistemi sui diritti fondamentali e sulla sicurezza.
- Tutti questi testi prevedono sanzioni pecuniarie dissuasive e impongono alle organizzazioni un approccio fortemente proattivo in materia di conformità, governance e sicurezza informatica.
Conquistare la fiducia degli utenti
Uno degli aspetti comuni alle diverse normative è quello di promuovere e rafforzare la fiducia e la tutela degli utenti. È il caso, ad esempio, del regolamento MiCA (Markets in Crypto-Assets), che fa parte del pacchetto legislativo «Digital Financial Package [9]», volto a uniformare le emissioni e i servizi relativi alle cripto-attività, nonché le raccolte di fondi tramite l’emissione di token, fornendo un quadro giuridico coerente e rafforzato per proteggere meglio gli utenti. L’articolo 3.1(5) del regolamento MiCA definisce quindi un cripto-asset come «una rappresentazione digitale di un valore o di un diritto che può essere trasferita e conservata elettronicamente, mediante la tecnologia dei registri distribuiti o una tecnologia simile». L’articolo 3.1(9) aggiunge che un token di utilità è «un tipo di cripto-asset destinato esclusivamente a fornire accesso a un bene o a un servizio fornito dal suo emittente» [10]. Al fine di consentire ai mercati finanziari di organizzarsi, l’Autorità dei mercati finanziari¹¹ ha pubblicato un calendario di applicazione del regolamento MiCA.
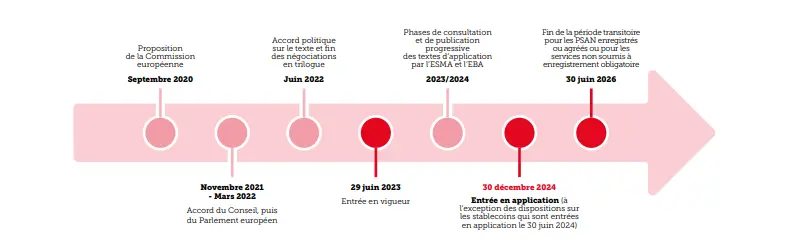
Pertanto, a partire dal 30 dicembre 2024, solo i fornitori di servizi relativi alle cripto-attività (PSCA), preventivamente autorizzati all’esercizio della propria attività, potranno fornire questo tipo di servizi. In tale ottica, l’Autorità dei mercati finanziari mette in guardia gli utenti dalle attività di soggetti non autorizzati e affianca i prestatori di servizi nel loro percorso [12]. Infatti, uno degli obiettivi di tale regolamento è quello di tracciare i trasferimenti di cripto-asset alla stregua di qualsiasi altra transazione, al fine di contrastare la manipolazione del mercato, il riciclaggio di denaro, il finanziamento del terrorismo e qualsiasi attività criminale.
Per quanto riguarda i prodotti digitali (software e hardware), la Commissione europea ha optato anch’essa per l’adozione di un regolamento. Il Cyber Resilience Act, appena adottato, mira a istituire il quadro necessario allo sviluppo di prodotti sicuri, garantendo che questi vengano immessi sul mercato con un minor numero di vulnerabilità e che i loro produttori ne assicurino la sicurezza durante l’intero ciclo di vita. A tal fine, il regolamento introduce requisiti in materia di sicurezza informatica per i prodotti (hardware e software) lungo tutto il loro ciclo di vita. Il testo stabilisce infatti un elenco di criteri specifici a cui dovranno soddisfare i prodotti contenenti componenti digitali fabbricati o distribuiti nel mercato interno. Il rispetto di tali requisiti riguarda l’intera catena degli operatori economici, ovvero il produttore, il distributore e l’importatore dei prodotti. Questo approccio globale rappresenta un’innovazione. Le disposizioni di questo testo si integrano con altre normative europee, in particolare la cosiddetta direttiva «NIS 2 », volta a rafforzare il livello di sicurezza all’interno degli Stati membri [13]. Infatti, quest’ultima introduce requisiti in materia di sicurezza informatica, comprese misure di sicurezza della catena di approvvigionamento e obblighi di notifica degli incidenti per gli enti essenziali e importanti, al fine di aumentare la resilienza dei servizi da essi forniti. Di conseguenza, il miglioramento del livello di sicurezza informatica dei prodotti contenenti componenti digitali faciliterebbe la conformità dei soggetti che rientrano nell’ambito di applicazione della direttiva NIS 2 e rafforzerebbe la sicurezza dell’intera catena di approvvigionamento.
Infine, il Cyber Resilience Act mira a creare le condizioni che consentiranno agli utenti di considerare la sicurezza informatica come un fattore determinante nella scelta e nell’utilizzo di un prodotto che presenti una componente digitale. Tale normativa rappresenta quindi un testo di fondamentale importanza per la fiducia degli utenti.
Una trasparenza regolamentata
Sia il Digital Governance Act che il Data Act mirano a promuovere l’accesso, la condivisione e il riutilizzo dei dati all’interno dell’UE, nel rispetto della protezione dei dati personali, in particolare del Regolamento generale sulla protezione dei dati (RGPD) [14]. Questi due atti si inseriscono nella strategia europea sui dati [15], volta a rafforzare la competitività e la sovranità dell’UE. In altre parole, il loro obiettivo è definire un quadro armonizzato che consenta agli operatori economici e agli Stati membri dell’UE di sfruttare il potenziale dei dati e di promuovere l’innovazione, in particolare nei settori della sanità, della mobilità, dell’adattamento ai cambiamenti climatici, ecc.
Da un lato, uno degli obiettivi principali del DGA è quello di incoraggiare gli enti del settore pubblico a riutilizzare i dati, nonché di proporre un quadro di riferimento per migliorare la disponibilità di tali dati, favorendo un clima di fiducia nei confronti degli intermediari di dati e rafforzando i meccanismi esistenti di condivisione dei dati. Il DGA prevede inoltre la possibilità per le imprese di riutilizzare i dati detenuti dagli enti del settore pubblico, compresi i cosiddetti dati «di natura protetta». Tuttavia, tali dati potranno essere riutilizzati a condizione, in particolare, che siano stati preventivamente trattati in modo da non contenere più dati personali (obbligo di anonimizzazione) né da violare il segreto commerciale o i diritti d’autore. Si ricorda che, secondo il testo, l’altruismo in materia di dati si riferisce alla messa a disposizione volontaria di dati da parte di privati o imprese per finalità di interesse generale (ad esempio, la sanità pubblica, la lotta ai cambiamenti climatici, ecc.).
D’altra parte, l’obiettivo del Data Act è, secondo la CNIL [16], quello di garantire una migliore ripartizione del valore derivante dall’utilizzo dei dati personali e non personali tra gli attori dell’economia dei dati, in particolare in relazione all’uso degli oggetti connessi e allo sviluppo dell’Internet delle cose. Inoltre, il regolamento sui dati mira, all’articolo 25, a favorire la concorrenza nel mercato del cloud riducendo gli ostacoli al passaggio da un servizio cloud a un altro. A tal proposito, prevede la totale eliminazione dei costi di trasferimento dei dati e dei costi di cambio di fornitore tre anni dopo la sua entrata in vigore [17].
Questi due testi rientrano nella volontà di definire un quadro normativo armonizzato in materia di accesso, condivisione e (ri)utilizzo dei dati, in linea con il RGPD e con la finalità di tali dati. Tali testi vanno inoltre considerati alla luce del regolamento europeo sull’intelligenza artificiale e del suo approccio basato sul rischio.
Un approccio sistematico basato sui rischi
L’utilizzo dell’intelligenza artificiale (IA) è aumentato notevolmente negli ultimi anni e continua a diffondersi in tutti i settori e in tutti i tipi di attività. Tali applicazioni non sono prive di rischi e sollevano questioni giuridiche, in particolare per quanto riguarda i diritti fondamentali (non discriminazione, rispetto della vita privata…), la protezione dei dati personali, i diritti di proprietà intellettuale, ecc. Il regolamento europeo sull’intelligenza artificiale (AI Act), creando un quadro giuridico armonizzato (all’interno dell’UE), mira a promuovere lo sviluppo di un’IA «affidabile» e l’innovazione in materia di IA nell’Unione europea, nel rispetto dei diritti e dei valori fondamentali dell’Unione («compresi la democrazia, lo Stato di diritto e la tutela dell’ambiente […] » [18]. Tali obiettivi sono in linea anche con quelli del Consiglio d’Europa e della convenzione quadro del Consiglio d’Europa sull’intelligenza artificiale [19], volta a garantire che le attività svolte nell’ambito del ciclo di vita dei sistemi di intelligenza artificiale siano pienamente compatibili con i diritti umani.
Il regolamento si basa su un approccio all’IA orientato al rischio e introduce una distinzione tra i sistemi di IA in funzione dei rischi che essi comportano per «la salute, la sicurezza o i diritti fondamentali delle persone»: rischio inaccettabile, elevato, basso o minimo. A seconda dei rischi che comportano, i sistemi di IA sono o totalmente vietati [20], oppure autorizzati e soggetti a determinati obblighi.
A titolo esemplificativo, il regolamento sull’IA stabilisce obblighi specifici applicabili ai sistemi di IA ad alto rischio. Per poter essere immessi sul mercato, tali sistemi dovranno in particolare soddisfare i seguenti requisiti:
- Sistemi adeguati di valutazione e mitigazione dei rischi;
- Elevata qualità dei set di dati che alimentano il sistema, al fine di ridurre al minimo i rischi e i risultati discriminatori;
- Registrazione delle attività al fine di garantire la tracciabilità dei risultati;
- Documentazione dettagliata che fornisca tutte le informazioni necessarie sul sistema e sul suo scopo, al fine di consentire alle autorità di valutarne la conformità;
- Elevato livello di robustezza, sicurezza e precisione; ecc.
Le entità dovranno adeguarsi, non solo a monte, ma anche lungo l’intero percorso dei propri processi interni, e mettere in atto una serie di meccanismi per garantire la conformità.
Per quanto riguarda i sistemi di IA a rischio limitato, questi saranno soggetti a obblighi specifici in materia di trasparenza, in particolare:
- Informare gli utenti quando utilizzano sistemi di intelligenza artificiale, come i chatbot, affinché possano prendere decisioni consapevoli;
- Garantire l’identificazione dei contenuti generati dall’IA da parte dei fornitori:
- Contrassegnare i testi generati dall’IA, pubblicati allo scopo di informare il pubblico su questioni di interesse pubblico, come generati artificialmente.
Infine, i sistemi di IA a rischio minimo o nullo: la grande maggioranza dei sistemi di IA attualmente utilizzati nell’UE rientra in questa categoria (applicazioni di gioco che utilizzano sistemi di IA, filtri antispam…). Questa normativa ambiziosa entrerà in vigore gradualmente nel corso di diversi anni e la Commissione europea intende ottenere il sostegno dei vari soggetti interessati: il patto sull’IA incoraggia quindi questo approccio all’interno delle imprese [21].
Pertanto, sebbene l’approccio europeo si basi sull’adozione di una serie di atti normativi, come i pezzi di un puzzle, è possibile formulare un’altra constatazione comune a tutti questi atti: tutti i testi prevedono sanzioni amministrative significative, che subentrano solo dopo un periodo che consente alle imprese di adeguarsi alle norme e di ricevere assistenza da parte delle autorità.
Ad esempio, il Cyber Resilience Act prevede che, in caso di non conformità, i soggetti interessati siano soggetti a sanzioni che possono arrivare fino a 15 milioni di euro o al 2,5% del fatturato totale dell’esercizio annuale precedente, a seconda di quale dei due importi sia maggiore. Inoltre, un prodotto ritenuto non conforme o che presenti un rischio potrà essere soggetto a restrizioni che possono arrivare fino al ritiro dal mercato, imposte dalle autorità di vigilanza sui mercati designate dagli Stati membri.
Per quanto riguarda il regolamento sull’IA, l’articolo 99 stabilisce che, in merito alle pratiche vietate in materia di IA, le sanzioni amministrative possono arrivare fino a 35 milioni di euro oppure, qualora l’autore dell’infrazione sia un’impresa, fino al 7 % del suo fatturato annuo globale realizzato nell’esercizio precedente, a seconda di quale importo sia maggiore. La mancata conformità alle disposizioni del regolamento, diverse da quelle di cui all’articolo 5, può comportare una sanzione amministrativa fino a 15 milioni di euro oppure, qualora l’autore dell’infrazione sia un’impresa, fino al 3 % del suo fatturato annuo mondiale totale realizzato nell’esercizio precedente, a seconda di quale sia l’importo più elevato.
Inoltre, la comunicazione di informazioni inesatte, incomplete o fuorvianti agli organismi notificati o alle autorità nazionali competenti in risposta a una richiesta è soggetta a una sanzione amministrativa che può arrivare fino a 7,5 milioni di euro oppure, qualora l’autore dell’infrazione sia un’impresa, fino all’1% del suo fatturato annuo globale realizzato nel corso dell’esercizio precedente, a seconda di quale sia l’importo più elevato.
Conclusione
In conclusione, nonostante una reale complessità, il processo di armonizzazione è in corso con ambiti di applicazione ben definiti: l’insieme di questi testi mira a creare un quadro normativo globale che garantisca ai cittadini e agli operatori dei mercati e dei servizi digitali sicurezza, concorrenza leale, una maggiore sicurezza informatica, nel rispetto dei diritti fondamentali, della protezione dei dati personali e dei requisiti dello sviluppo sostenibile. La formazione e la sensibilizzazione di tutti gli attori rappresentano una necessità imprescindibile per comprendere efficacemente le sfide e le opportunità commerciali previste da tali testi.
Riferimenti
[1] https://www.lesassisesdelacybersecurite.com/
[2] Direttiva relativa alle misure volte a garantire un livello elevato e comune di sicurezza informatica https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=CELEX:32022L2555
[3] Regolamento sulla resilienza operativa digitale - https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32022R2554&from=FR
[4] Regolamento (UE) 2023/1114 del Parlamento europeo e del Consiglio, del 31 maggio 2023, sui mercati dei cripto-asset, GUUE L.150/40, 9 giugno 2023
[5] Regolamento sulla governance dei dati https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=CELEX:32022R0868
[6] Regolamento sui dati (Data Act) 2023/2854 del 13 dicembre 2023 relativo alle norme armonizzate in materia di accesso equo ai dati e al loro utilizzo, che modifica il regolamento (UE) 2017/2394 e la direttiva (UE) 2020/1828 (regolamento sui dati). https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=OJ:L_202302854
[7] Regolamento relativo ai requisiti di sicurezza informatica applicabili ai prodotti che contengono componenti digitali https://www.consilium.europa.eu/fr/press/press-releases/2024/10/10/cyber-resilience-act-il-Consiglio-adotta-una-nuova-legge-sui-requisiti-di-sicurezza-per-i-prodotti-digitali/
[8] Regolamento che stabilisce norme armonizzate in materia di intelligenza artificiale, https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=OJ:L_202401689
[9] https://finance.ec.europa.eu/publications/digital-finance-package_en
[10] Per contro, i token non fungibili (NFT) sono esclusi dal regolamento.
[11] https://www.amf-france.org/fr/actualites-publications/dossiers-thematiques/mica#Calendrier_dapplication_du_rglement_MiCA
[12] https://www.amf-france.org/fr/actualites-publications/communiques/communiques-de-lamf/crypto-actifs-lautorite-des-marches-financiers-met-en-garde-le-public-contre-les-activites-de-0
[13] Tale direttiva, che entrerà in vigore il 17 ottobre 2024, è attualmente in fase di recepimento negli Stati membri. Le definizioni dei concetti chiave quali «vulnerabilità» e «incidente» derivano quindi dalla direttiva NIS 2 e fungono da riferimento per la definizione dei criteri di sicurezza dei prodotti.
[14] https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A32016R0679
[15] https://commission.europa.eu/strategy-and-policy/priorities-2019-2024/europe-fit-digital-age/european-data-strategy_fr#gouvernance-des-donn%C3%A9es
[16] https://www.cnil.fr/fr/strategie-europeenne-pour-la-donnee-la-cnil-et-ses-homologues-se-prononcent-sur-le-data-governance
[17] Tale regolamento entrerà in vigore nel 2025; la Commissione europea ha pubblicato, il 6 settembre 2024, una serie di domande frequenti al fine di consentire ai soggetti interessati di comprendere appieno i vantaggi di tale testo. https://digital-strategy.ec.europa.eu/en/library/commission-publishes-frequently-asked-questions-about-data-act
[18] Considerando 1, Regolamento sull’IA
[19] https://rm.coe.int/1680afae3d
[20] Articolo 5 del Regolamento
[21] https://digital-strategy.ec.europa.eu/fr/policies/ai-pact
Esonero di responsabilità
Le opinioni, le presentazioni, le cifre e le stime presentate sul sito web, compreso il blog, sono solo a scopo informativo e non devono essere considerate come consulenza legale. Per una consulenza legale, deve contattare un professionista del settore nella sua giurisdizione.
L'uso del contenuto di questo sito web, compreso il blog, per scopi commerciali, inclusa la rivendita, è vietato senza il previo consenso di Evidency. La richiesta di autorizzazione deve specificare lo scopo e la portata della riproduzione. Per scopi non commerciali, tutto il materiale di questa pubblicazione può essere citato o ristampato liberamente, ma è necessario un riconoscimento e un link a questo sito web.


