
Aspectos clave que hay que tener en cuenta sobre estas normativas europeas
- La estrategia europea en materia de ciberseguridad tiene por objeto establecer un marco normativo armonizado que fomente la innovación digital y, al mismo tiempo, refuerce la seguridad, la confianza y la protección de los usuarios.
- Los reglamentos MiCA y la Ley de Resiliencia Cibernética refuerzan la confianza de los usuarios al regular de forma estricta los criptoactivos y la ciberseguridad de los productos digitales a lo largo de todo su ciclo de vida.
- La Ley de Gobernanza Digital y la Ley de Datos regulan el acceso y el intercambio de datos con el fin de impulsar la economía de los datos, respetando al mismo tiempo el RGPD y la soberanía europea.
- La Ley de IA introduce un enfoque basado en el riesgo para regular la inteligencia artificial, con obligaciones que varían en función del impacto de los sistemas sobre los derechos fundamentales y la seguridad.
- Todos estos textos prevén sanciones económicas disuasorias y exigen a las organizaciones una gran proactividad en materia de cumplimiento normativo, gobernanza y ciberseguridad.
Fomentar la confianza de los usuarios
Uno de los puntos en común de las distintas normativas es fomentar y reforzar la confianza y la protección de los usuarios. Tal es el caso del Reglamento MiCA (Mercados de criptoactivos), que forma parte del «Paquete financiero digital» [9]», cuyo objetivo es armonizar las emisiones y los servicios relacionados con los criptoactivos, así como las captaciones de fondos mediante la emisión de tokens, proporcionando un marco jurídico coherente y reforzado para proteger mejor a los usuarios. El artículo 3.1(5) del Reglamento MiCA define, por tanto, un criptoactivo como «una representación digital de un valor o un derecho que puede transferirse y almacenarse de forma electrónica, mediante la tecnología de registros distribuidos o una tecnología similar». El artículo 3.1(9) añade que un token de utilidad es «un tipo de criptoactivo destinado exclusivamente a dar acceso a un bien o servicio proporcionado por su emisor» [10]. Con el fin de permitir que los mercados financieros se estructuren, la Autoridad de Mercados Financieros¹¹ ha publicado un calendario de aplicación del Reglamento MiCA.
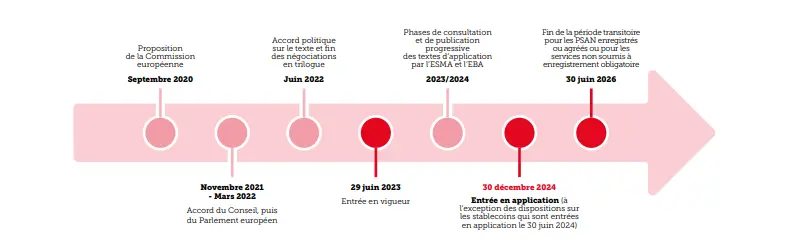
Así pues, a partir del 30 de diciembre de 2024, solo los prestadores de servicios de criptoactivos (PSCA), que hayan obtenido la autorización previa para el ejercicio de su actividad, podrán prestar este tipo de servicios. En este sentido, la Autoridad de Mercados Financieros advierte a los usuarios sobre las actividades de operadores no autorizados y presta apoyo a los prestadores en sus trámites [12]. De hecho, uno de los objetivos de este reglamento es rastrear las transferencias de criptoactivos al igual que cualquier otra transacción, con el fin de luchar contra la manipulación del mercado, el blanqueo de capitales, la financiación del terrorismo y cualquier actividad delictiva.
En lo que respecta a los productos digitales (software y hardware), la Comisión Europea también ha optado por la vía de un reglamento. La Ley de Ciberresiliencia, que acaba de aprobarse, tiene por objeto establecer el marco necesario para el desarrollo de productos seguros, garantizando que se comercialicen con menos vulnerabilidades y que sus fabricantes garanticen su seguridad a lo largo de su ciclo de vida. Para ello, este reglamento introduce requisitos en materia de ciberseguridad para los productos (hardware y software) a lo largo de todo su ciclo de vida. De hecho, este texto establece una lista de criterios específicos que deberán cumplir los productos que contengan elementos digitales fabricados o distribuidos en el mercado interior. El cumplimiento de estos requisitos afecta a toda la cadena de agentes económicos, es decir, al fabricante, al distribuidor y al importador de los productos. Este enfoque global constituye una innovación. Las disposiciones de este texto se articulan con otras normativas europeas, en particular la denominada Directiva «NIS 2 », cuyo objetivo es reforzar el nivel de seguridad en los Estados miembros [13]. De hecho, esta última establece requisitos en materia de ciberseguridad, incluidas medidas de seguridad de la cadena de suministro y obligaciones de notificación de incidentes para las entidades esenciales e importantes, con el fin de aumentar la resiliencia de los servicios que prestan. Por consiguiente, la mejora del nivel de ciberseguridad de los productos que contienen componentes digitales facilitaría el cumplimiento normativo de las entidades incluidas en el ámbito de aplicación de la Directiva NIS 2 y reforzaría la seguridad de toda la cadena de suministro.
Por último, la Ley de Resiliencia Cibernética tiene como objetivo crear las condiciones que permitan a los usuarios considerar la ciberseguridad como un factor determinante a la hora de elegir y utilizar un producto que incluya un componente digital. Por lo tanto, esta normativa constituye un texto fundamental para la confianza de los usuarios.
Una transparencia regulada
Tanto la Ley de Gobernanza Digital como la Ley de Datos tienen por objeto promover el acceso, el intercambio y la reutilización de datos en el seno de la UE, respetando la protección de los datos personales, en particular el Reglamento General de Protección de Datos (RGPD) [14]. Ambas normativas se inscriben en la estrategia europea sobre datos [15], cuyo objetivo es reforzar la competitividad y la soberanía de la UE. En otras palabras, su objetivo es definir un marco armonizado que permita a los agentes económicos y a los Estados miembros de la UE aprovechar el potencial de los datos y fomentar la innovación, especialmente en materia de salud, movilidad, adaptación al cambio climático, etc.
Por un lado, uno de los principales objetivos de la DGA es animar a los organismos del sector público a reutilizar los datos, así como ofrecer un marco para mejorar la disponibilidad de dichos datos, fomentando un clima de confianza en los intermediarios de datos y reforzando los mecanismos existentes de intercambio de datos. La DGA también prevé la posibilidad de que las empresas reutilicen los datos en poder de los organismos del sector público, incluidos los denominados «datos de carácter protegido». No obstante, estos últimos podrán reutilizarse siempre que, en particular, hayan sido tratados previamente de modo que ya no contengan datos de carácter personal (obligación de anonimización) ni vulneren el secreto comercial ni los derechos de autor. Cabe recordar que, según el texto, el altruismo en materia de datos se refiere a la puesta a disposición voluntaria de datos por parte de particulares o empresas con fines de interés general (por ejemplo, la salud pública, la lucha contra el cambio climático, etc.).
Por otra parte, el objetivo de la Ley de Datos es, según la CNIL [16], garantizar una mejor distribución del valor derivado del uso de los datos personales y no personales entre los agentes de la economía de los datos, en particular en lo que se refiere al uso de los dispositivos conectados y al desarrollo del Internet de las cosas. Además, el Reglamento sobre datos tiene por objeto, en su artículo 25, fomentar la competencia en el mercado de la nube mediante la reducción de los obstáculos para el cambio de un servicio en la nube a otro. A este respecto, prevé la supresión total de las tasas de salida de datos y de las tasas por cambio de proveedor tres años después de su entrada en vigor [17].
Estos dos textos se inscriben en el marco de una voluntad de definir un marco normativo armonizado para el acceso, el intercambio y la (re)utilización de datos, en consonancia con el RGPD y la finalidad de dichos datos. Asimismo, deben ponerse en perspectiva con el Reglamento europeo sobre inteligencia artificial y su enfoque basado en los riesgos.
Un enfoque sistemático basado en los riesgos
El uso de la inteligencia artificial (IA) ha aumentado considerablemente en los últimos años y sigue generalizándose en todos los sectores y tipos de actividades. Estos usos no están exentos de riesgos y plantean cuestiones jurídicas, en particular en lo que respecta a los derechos fundamentales (no discriminación, respeto de la intimidad, etc.), la protección de los datos personales, los derechos de propiedad intelectual, etc. El Reglamento europeo sobre inteligencia artificial (AI Act), al crear un marco jurídico armonizado (dentro de la UE), tiene por objeto promover el desarrollo de una IA «digna de confianza» y la innovación en materia de IA en la Unión Europea, respetando al mismo tiempo los derechos y valores fundamentales de esta («incluidos la democracia, el Estado de derecho y la protección del medio ambiente […] » [18]. Estos objetivos coinciden asimismo con los del Consejo de Europa y del Convenio Marco del Consejo de Europa sobre inteligencia artificial [19], cuyo fin es garantizar que las actividades llevadas a cabo en el marco del ciclo de vida de los sistemas de inteligencia artificial sean plenamente compatibles con los derechos humanos.
El reglamento se basa en un enfoque de la IA basado en los riesgos e introduce una distinción entre los sistemas de IA en función de los riesgos que representan para «la salud, la seguridad o los derechos fundamentales de las personas»: riesgo inaceptable, elevado, bajo o mínimo. En función de los riesgos que entrañen, los sistemas de IA quedan totalmente prohibidos [20] o bien autorizados y sujetos a determinadas obligaciones.
A modo de ejemplo, el Reglamento sobre la IA establece obligaciones específicas aplicables a los sistemas de IA de alto riesgo. Para poder comercializarse, estos deberán cumplir, entre otros, los siguientes requisitos:
- Sistemas adecuados de evaluación y mitigación de riesgos;
- Alta calidad de los conjuntos de datos que alimentan el sistema, con el fin de minimizar los riesgos y los resultados discriminatorios;
- Registro de las actividades con el fin de garantizar la trazabilidad de los resultados;
- Documentación detallada que proporcione toda la información necesaria sobre el sistema y su finalidad, a fin de que las autoridades puedan evaluar su conformidad;
- Alto nivel de resistencia, seguridad y precisión; etc.
Las entidades tendrán que adaptarse, tanto en una fase previa como a lo largo de todos sus procesos internos, y establecer una serie de mecanismos para mantener el cumplimiento normativo.
En cuanto a los sistemas de IA de riesgo limitado, estos estarán sujetos a obligaciones específicas en materia de transparencia, en particular:
- Informar a los usuarios cuando utilicen sistemas de inteligencia artificial, como los chatbots, para que puedan tomar decisiones con conocimiento de causa;
- Garantizar que los proveedores identifiquen los contenidos generados por la IA:
- Se deben etiquetar como «generados artificialmente» los textos creados por la IA que se publiquen con el fin de informar al público sobre cuestiones de interés público.
Por último, los sistemas de IA con riesgo mínimo o nulo: la gran mayoría de los sistemas de IA que se utilizan actualmente en la UE pertenecen a esta categoría (aplicaciones de juegos que utilizan sistemas de IA, filtros antispam, etc.). Esta ambiciosa normativa se irá aplicando a lo largo de varios años y la Comisión Europea desea contar con el apoyo de los distintos actores: por ello, el pacto sobre la IA fomenta este enfoque en el seno de las empresas [21].
Así pues, aunque el enfoque europeo se basa en la adopción de una serie de textos, como si fueran piezas de un rompecabezas, cabe señalar otra característica común a todos ellos: todos los textos prevén sanciones administrativas importantes, que se aplican tras un plazo que permite a las empresas adaptarse a la normativa y recibir asesoramiento por parte de las autoridades.
Por ejemplo, la Ley de Ciberresiliencia establece que, en caso de incumplimiento, los interesados se expondrán a sanciones de hasta 15 millones de euros o el 2,5 % de la cifra de negocios total del ejercicio anterior, eligiéndose el importe más elevado. Además, un producto que se considere no conforme o que presente un riesgo podrá ser objeto de restricciones que pueden llegar hasta su retirada del mercado, impuestas por las autoridades de control de los mercados designadas por los Estados miembros.
En cuanto al Reglamento sobre la IA, su artículo 99 establece que, en lo que respecta a las prácticas prohibidas en materia de IA, las multas administrativas pueden ascender hasta 35 millones de euros o, si el autor de la infracción es una empresa, hasta el 7 % de su volumen de negocios anual mundial total obtenido durante el ejercicio anterior, aplicándose el importe más elevado. El incumplimiento de las disposiciones del Reglamento, salvo las establecidas en el artículo 5, podrá dar lugar a una multa administrativa de hasta 15 millones de euros o, si el autor de la infracción es una empresa, hasta el 3 % de su volumen de negocios anual mundial total obtenido durante el ejercicio anterior, aplicándose el importe más elevado.
Además, el suministro de información inexacta, incompleta o engañosa a los organismos notificados o a las autoridades nacionales competentes en respuesta a una solicitud está sujeto a una multa administrativa de hasta 7,5 millones de euros o, si el autor de la infracción es una empresa, hasta el 1 % de su volumen de negocios anual mundial total obtenido durante el ejercicio anterior, aplicándose el importe más elevado.
Conclusión
En conclusión, a pesar de su real complejidad, la armonización está en marcha con ámbitos de aplicación concretos: el conjunto de estos textos tiene por objeto crear un marco normativo global que garantice a los ciudadanos y a los agentes de los mercados y servicios digitales la seguridad, una competencia leal, una ciberseguridad reforzada y el respeto de los derechos fundamentales, la protección de los datos personales y los imperativos del desarrollo sostenible. La formación y la sensibilización de todos los agentes es una necesidad imperiosa para abordar de manera eficaz los retos y las oportunidades empresariales que persiguen estos textos.
Referencias
[1] https://www.lesassisesdelacybersecurite.com/
[2] Directiva relativa a las medidas destinadas a garantizar un nivel elevado y común de ciberseguridad https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=CELEX:32022L2555
[3] Reglamento sobre la resiliencia operativa digital - https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:32022R2554&from=FR
[4] Reglamento (UE) 2023/1114 del Parlamento Europeo y del Consejo, de 31 de mayo de 2023, sobre los mercados de criptoactivos, DOUE L.150/40, 9 de junio de 2023
[5] Reglamento sobre la gobernanza de los datos https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=CELEX:32022R0868
[6] Reglamento sobre datos (Data Act) 2023/2854, de 13 de diciembre de 2023, relativo a las normas armonizadas sobre el acceso equitativo a los datos y su utilización, y por el que se modifican el Reglamento (UE) 2017/2394 y la Directiva (UE) 2020/1828 (Reglamento sobre datos). https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=OJ:L_202302854
[7] Reglamento relativo a los requisitos de ciberseguridad aplicables a los productos que incorporan elementos digitales https://www.consilium.europa.eu/fr/press/press-releases/2024/10/10/cyber-resilience-act-council-adopts-new-law-on-security-requirements-for-digital-products/
[8] Reglamento por el que se establecen normas armonizadas en materia de inteligencia artificial, https://eur-lex.europa.eu/legal-content/FR/TXT/PDF/?uri=OJ:L_202401689
[9] https://finance.ec.europa.eu/publications/digital-finance-package_en
[10] Por el contrario, los tokens no fungibles (NFT) quedan excluidos del reglamento.
[11] https://www.amf-france.org/fr/actualites-publications/dossiers-thematiques/mica#Calendrier_dapplication_du_rglement_MiCA
[12] https://www.amf-france.org/fr/actualites-publications/communiques/communiques-de-lamf/crypto-actifs-lautorite-des-marches-financiers-met-en-garde-le-public-contre-les-activites-de-0
[13] Esta Directiva, que entrará en vigor el 17 de octubre de 2024, se encuentra actualmente en proceso de transposición en los Estados miembros. Las definiciones de conceptos clave como «vulnerabilidad» e «incidente» proceden, por tanto, de esta Directiva NIS 2 y sirven de referencia para la definición de los criterios de seguridad de los productos.
[14] https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A32016R0679
[15] https://commission.europa.eu/strategy-and-policy/priorities-2019-2024/europe-fit-digital-age/european-data-strategy_fr#gouvernance-des-donn%C3%A9es
[16] https://www.cnil.fr/fr/strategie-europeenne-pour-la-donnee-la-cnil-et-ses-homologues-se-prononcent-sur-le-data-governance
[17] Este reglamento entrará en vigor en 2025; la Comisión Europea publicó, el 6 de septiembre de 2024, una lista de preguntas frecuentes con el fin de que las partes interesadas puedan comprender bien las ventajas de este texto. https://digital-strategy.ec.europa.eu/en/library/commission-publishes-frequently-asked-questions-about-data-act
[18] Considerando 1, Reglamento sobre la IA
[19] https://rm.coe.int/1680afae3d
[20] Artículo 5 del Reglamento
[21] https://digital-strategy.ec.europa.eu/fr/policies/ai-pact
Exención de responsabilidad
Las opiniones, presentaciones, cifras y estimaciones presentadas en el sitio web, incluido el blog, tienen únicamente fines informativos y no deben considerarse asesoramiento jurídico. Para obtener asesoramiento jurídico, debe ponerse en contacto con un profesional del derecho de su jurisdicción.
Queda prohibida la utilización del contenido de esta página web, incluido el blog, con fines comerciales, incluida la reventa, sin el permiso previo de Evidency. La solicitud de permiso debe especificar el propósito y el alcance de la reproducción. Para fines no comerciales, todo el material de esta publicación puede citarse o reimprimirse libremente, pero se requiere un reconocimiento, junto con un enlace a este sitio web.


